Saat 06:40 — T Günü
Bir üniversitenin BT (Bilgi Teknolojileri) Birimi, sabah vardiyasına başlarken sanallaştırma altyapısında anormal gecikmeler fark ediyor. Öğrenci Bilgi Sistemi’ne erişim kesiliyor, kütüphane veri tabanları yanıt vermiyor, çevrimiçi ders platformları donuyor. Kurumun ilk refleksi: “Planlı bakım çalışması” duyurusu yayınlamak. Masadaki katılımcılar (BT yönetimi, kurumsal iletişim, hukuk müşavirliği, üst yönetim) bu noktada şu soruyla karşı karşıya: Elinizdeki bilgiyle, kamuya ne söylersiniz — ve bu söylediğiniz şey 5 gün sonra sizi nasıl bağlar?
Enjeksiyon 1 (T+4. Gün)
Tatbikat Direktörü masaya şu gelişmeyi koyar: Sistemler beş gündür tam kapasiteyle çalışmıyor. Öğrenciler sosyal medyada “bu bir siber saldırı mı?” sorusunu sormaya başladı. Bir öğrenci grubu, kayıt yenileme SMS’lerinin ardından şüpheli bahis sitesi mesajları aldığını iddia ediyor — hiçbir kanıt yok, ama hashtag yayılıyor.
Masaya sorulan soru: Kurumsal iletişim, “teknik arıza” çerçevesini mi sürdürür, yoksa daha şeffaf bir açıklama mı yapar? Hukuk müşavirliği, Kişisel Verileri Koruma Kurumuna (KVKK) bildirim yükümlülüğünün ne zaman başladığını nasıl değerlendirir?
Enjeksiyon 2 (T+7. Gün)
Tatbikat Direktörü masaya şu gelişmeyi koyar: Düzenleyici kurum, veri sorumlusundan gelen bildirimi aldığını ve bunu resmî internet sitesinde ilan edeceğini bildiriyor. Duyuru metninde “yaklaşık 70.000 öğrenci ve 2.500 personelin etkilenmiş olabileceği” ve “etkilenen kişisel veri kategorilerinin belirlenemediği” ifadeleri yer alacak. Basın, üniversiteden bir açıklama talep ediyor; sorular arasında “fidye talebi geldi mi?”, “veri dışarı çıktı mı?”, “kaç gün önce fark edildi?” var.
Masaya sorulan soru: Üst yönetim, belirsizliği olduğu gibi mi açıklar, yoksa “bulgu yok” diyerek belirsizliği artırır mı? Bu iki seçimin itibar maliyeti farkı nedir?
Bu Bir Tatbikat Değil!
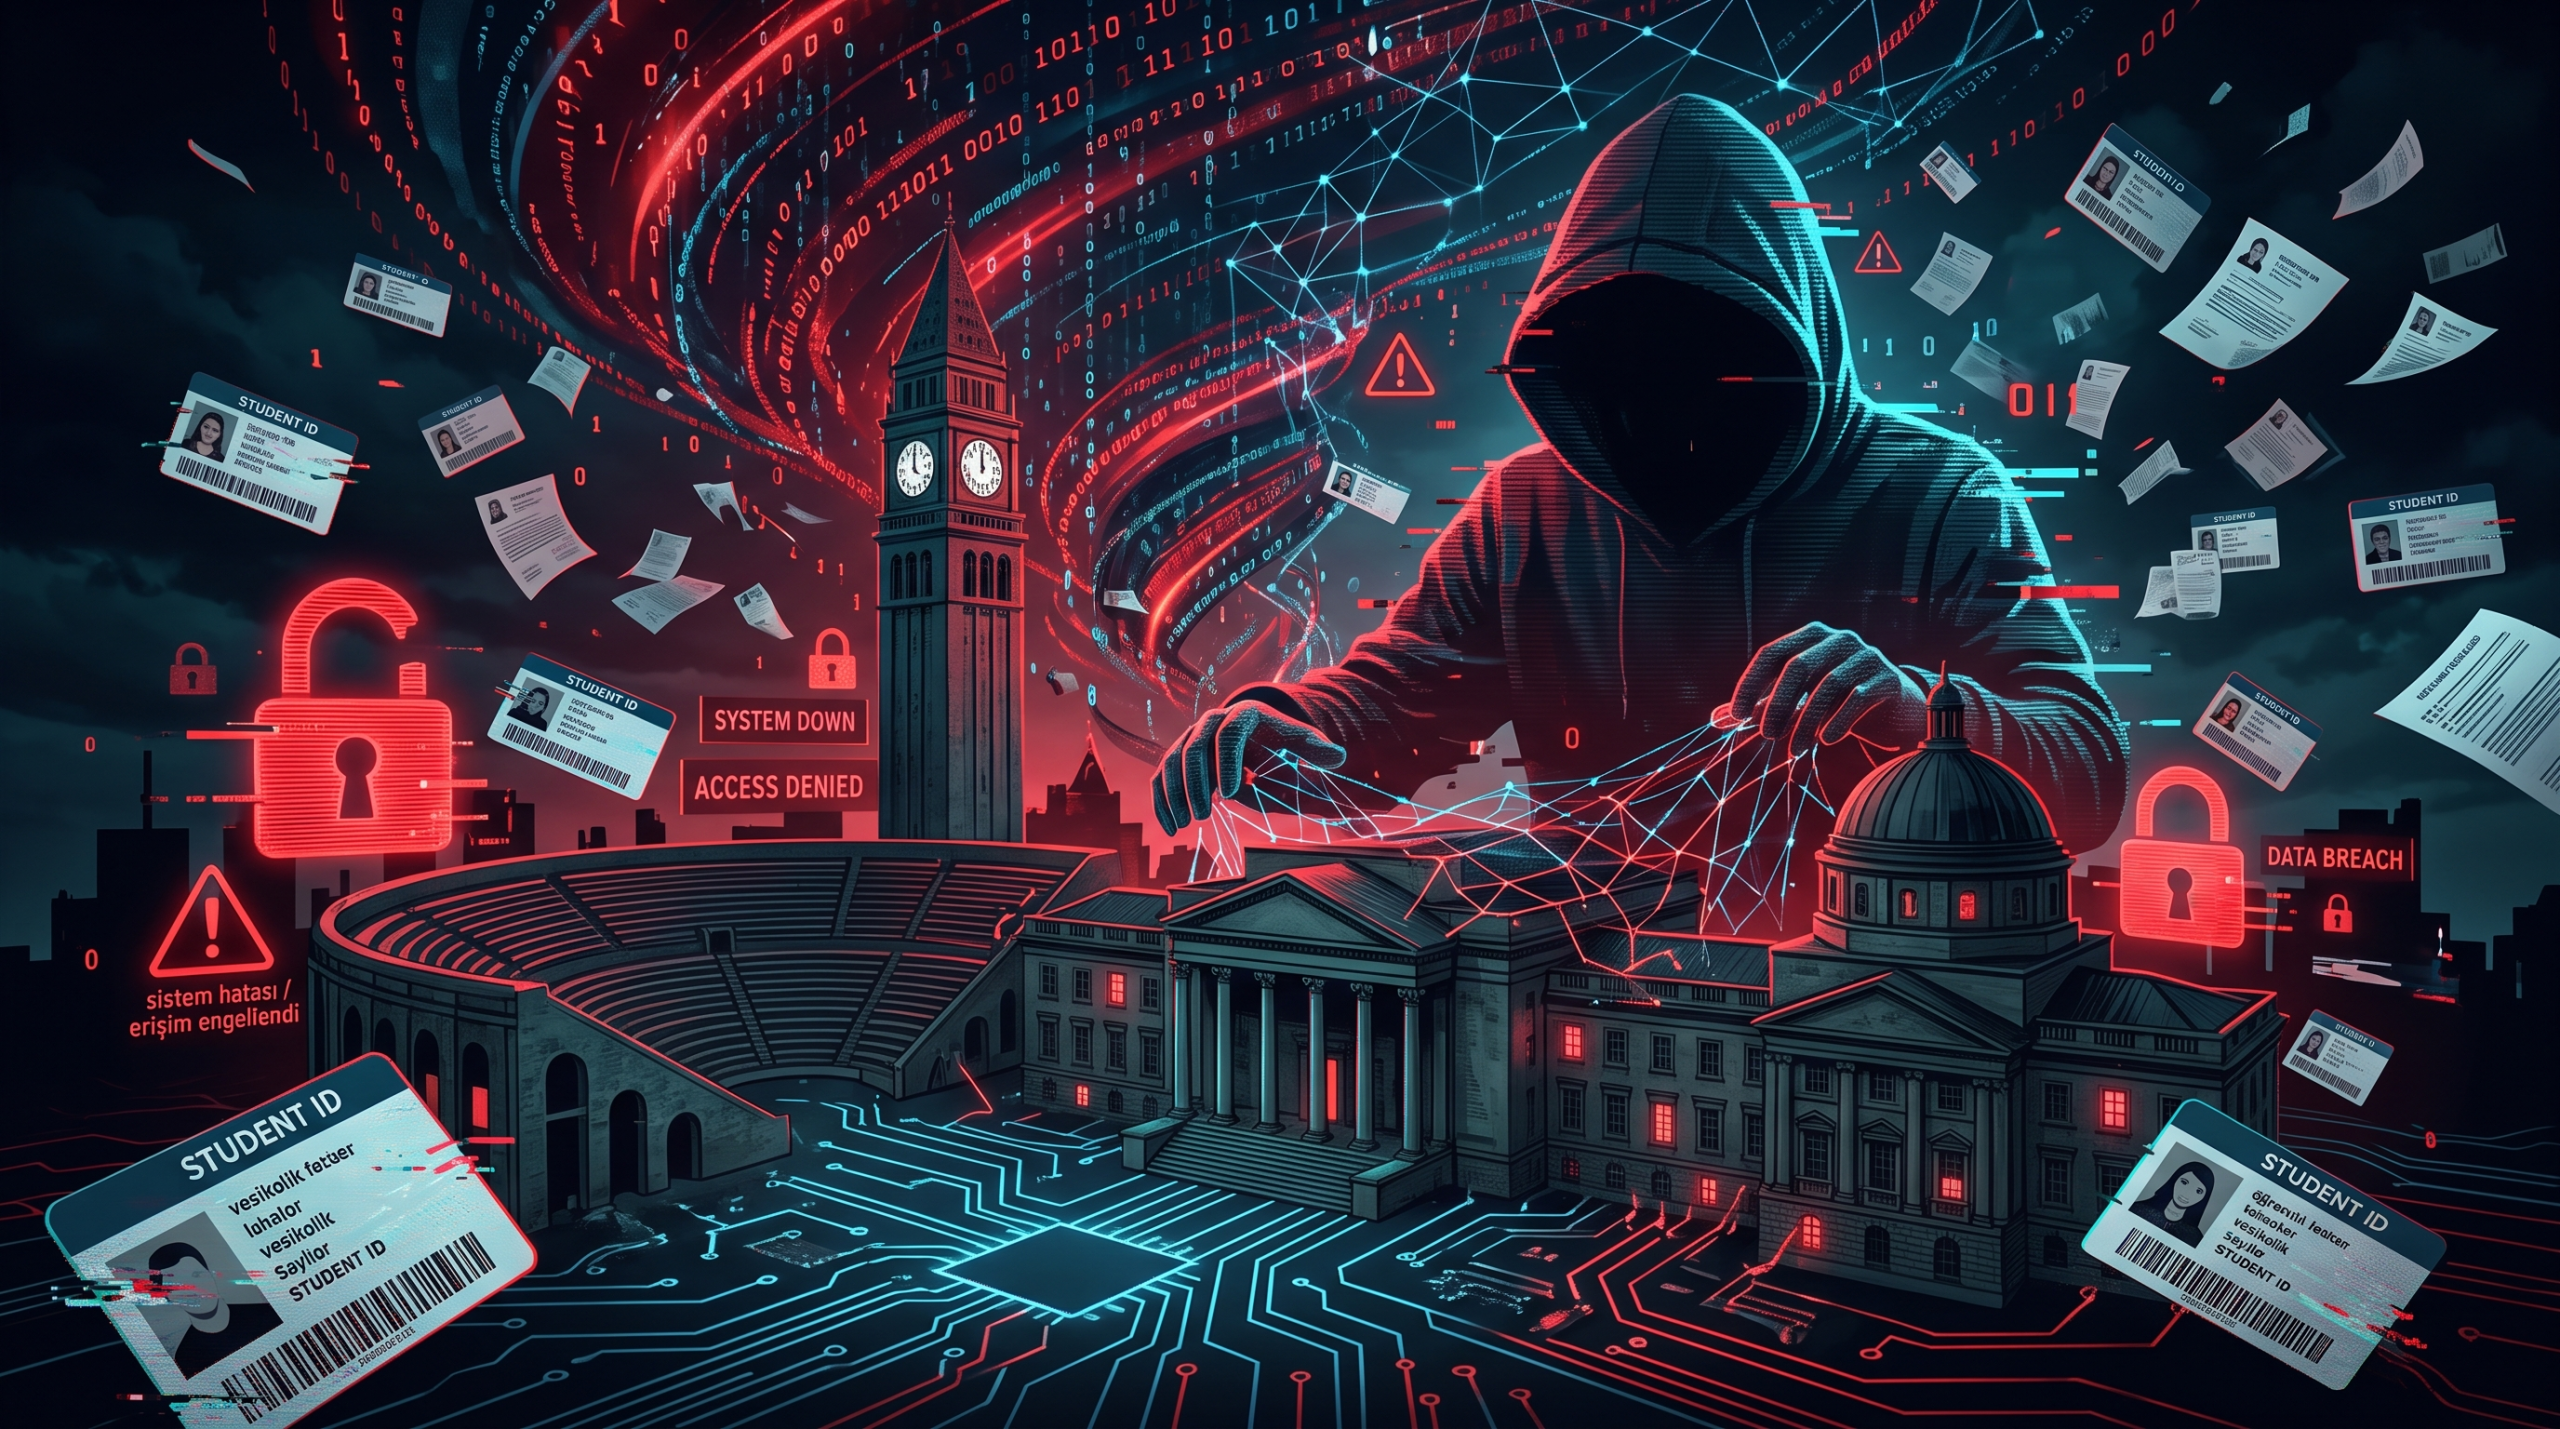
Bir Masabaşı Tatbikat kurgusu gibi sunduğumuz yukarıdaki senaryo, bir kurgu değil. Bu, gerçek bir vaka: Yıldız Teknik Üniversitesi’nde (YTÜ) 1 Ekim 2026’da yaşanan ve hâlâ sonuçlanmamış siber güvenlik krizinin kendisi.
Kişisel Verileri Koruma Kurulu’nun 07.10.2026 tarih ve 2026/2203 sayılı kararıyla yayımlanan resmî duyuruya göre (Kişisel Verileri Koruma Kurumu [KVKK], 2026), olay şu şekilde özetleniyor:
- İhlal 01.10.2026 tarihinde başlamış ve aynı gün tespit edilmiştir.
- Veri sorumlusunun sanallaştırma altyapısı ve bu altyapı üzerinde çalışan sunucular bir fidye yazılımı (ransomware) saldırısından etkilenmiştir.
- Etkilenen ilgili kişi grupları öğrenci, personel ve ziyaretçiler olarak üçe ayrılmıştır.
- Mevcut kayıtlara göre yaklaşık 140.000 öğrenci ve 4.500 personel etkilenmiş olabilir; ziyaretçi sayısı henüz belirlenememiştir.
- Etkilenen kişisel veri kategorileri hâlâ belirlenememiştir.
Bağımsız haber kaynakları bu çerçeveyi doğruluyor: Sözcü’nün 8 Ekim, Euronews Türkçe ve Webtekno’nun 9 Ekim tarihli haberlerine göre, üniversite sistemleri 1 Ekim’den itibaren günlerce kullanılamaz hâldeydi ve yönetim kesintiyi önce yalnızca “teknik çalışma” olarak duyurmuştu; siber saldırı olduğu daha sonra ilan edildi.
Vaka Analizi
1. Zamanlama paradoksu. İhlal “aynı gün” tespit edildi, ama kamuoyuna gerçek niteliği açıklanması için günler geçti. Tespit ile şeffaf açıklama arasındaki bu süre farkı, kriz yönetiminde klasik bir hata örneğidir ve teknik tespit hızı ile kurumsal iletişim hızının birbirinden bağımsız işlediğini gösterir.
2. Belirsizliğin kendisi bir risktir. Resmî düzenleyici bile “veri kategorileri belirlenemedi” diyorsa, kurumun İş Sürekliliği Yönetimi süreçlerinin olay anında veri haritalama/varlık envanteri konusunda ne kadar hazır olduğu sorgulanmalıdır.
3. “Bulgu yok” ile “risk yok” aynı şey değildir. Üniversitenin “veri dışarı aktarılmadı” açıklaması, hukuken doğru olsa bile, iletişimsel olarak güven inşa etmekten çok “henüz bilmiyoruz” anlamına gelebilir — ve bu ayrımı okuyucuya/öğrenciye/personele doğru aktarmak, kriz iletişiminin asıl sınandığı yerdir.
4. Üç farklı ilgili kişi grubu, üç farklı iletişim stratejisi gerektirir. Öğrenci, personel ve ziyaretçi gruplarının her biri farklı kaygılar taşır. Öğrenciler, kimlik bilgileri ve akademik kayıtlarının; personel, özlük bilgileri ve finansal verilerinin çalınmasından endişe ederken ziyaretçilerin neden etkilendikleri bile belirsiz olabilir. Tek bir genel duyuru ile üçünü de tatmin etmek mümkün değildir.
Peki, Sizin Kurumunuz Hazır mı?
Bu vakadan çıkartılacak asıl ders şudur: İhlal aynı gün tespit edilse de, kriz haftalarca sürebilir — çünkü asıl mesele teknik müdahale değil, belirsizlikle yönetilen iletişim, hukuki yükümlülük ve kurumsal güvendir.
Yazının başında, bu senaryoyu bir Masabaşı Tatbikat olarak okudunuz. Gerçek versiyonunda enjeksiyonları hazırlayan bir ekip yoktu, basının gerçek zamanlı baskısı ve 140.000’den fazla insanın kaygısı vardı.
Kuleli Akademi’de kurumunuza özel tasarlanan Masabaşı Tatbikat ve Kurumsal Harp Oyunu senaryolarında, tam olarak bu tür “belirsizlik anları”nı simüle ederek teknik ekip, hukuk, iletişim ve üst yönetimin aynı masada, gerçek zaman baskısı altında karar vermesini sağlıyoruz.
Kendinize basit bir soru sorun: Kurumunuzun BT, hukuk ve iletişim ekipleri, T+4 ve T+7 günlerinde verilen yukarıdaki kararları bugün verebilir mi?
Kurumsal Dayanıklılık Anketimizi doldurarak durumunuzu tespit etme yolunda ilk adımı atabilirsiniz.
Kaynakça
Kişisel Verileri Koruma Kurumu. (2026, 7 Ekim). Kamuoyu duyurusu (veri ihlali bildirimi) – Yıldız Teknik Üniversitesi. https://www.kvkk.gov.tr/Icerik/9033/kamuoyu-duyurusu-veri-ihlali-bildirimi-yildiz-teknik-universitesi
Sözcü. (2026, 8 Ekim). Yıldız Teknik Üniversitesi’nde 140 bin öğrencinin verisi çalındı. https://www.sozcu.com.tr/yildiz-teknik-universitesinde-140-bin-ogrencinin-verisi-tehlikede-p367174
Uren, Ç. (2026, 9 Ekim). Yıldız Teknik Üniversitesi’nden siber saldırı açıklaması: Halen cevaplanmayan sorular neler? Euronews Türkçe. https://tr.euronews.com/2026/10/09/yildiz-teknik-universitesinden-siber-saldiri-aciklamasi-halen-cevaplanmayan-sorular-neler
Uyan, G. (2026, 9 Ekim). [Yıldız Teknik Üniversitesi veri ihlali haberi]. Webtekno. https://webtekno.com/yildiz-teknik-universitesi-siber-saldiri-h226687.html
Görsel, Nano Banana ile üretilmiştir.